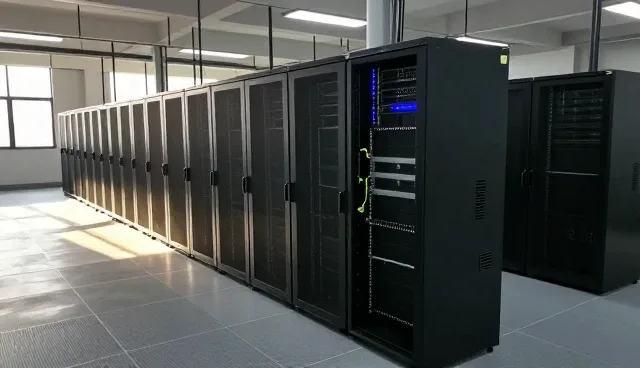
在实际网络技术运维过程中,防护能力的发挥与系统部署条件密切相关。部署条件不仅影响防护策略的实施效果,还直接决定运维工作的稳定性和效率。合理的部署条件能够有效提升系统对潜在攻击的响应速度,同时降低误报和漏报的概率。因此,企业在部署网络防护系统时,需要从硬件配置、网络拓扑、权限管理等多个方面进行综合考量,以确保防护机制的全面性和可靠性。
硬件资源的配置是部署条件中的关键因素。网络防护系统通常需要较高的计算能力和存储空间,特别是在面对大规模流量分析或高级持续性威胁(APT)时。建议在部署前评估现有服务器的性能是否满足实时检测与响应的需求,必要时可增加专用服务器或采用云计算资源进行弹性扩展。同时,存储容量的规划也应充分考虑日志记录、行为分析和审计数据的长期保存需求,以避免因存储不足导致系统运行异常。
网络拓扑的合理性对防护能力的发挥具有直接影响。一个清晰且分层的网络架构能够有效隔离不同业务模块,降低攻击扩散的风险。例如,将核心业务系统与对外服务接口进行物理或逻辑隔离,可以防止外部攻击直接渗透至关键数据存储区域。此外,部署防火墙、入侵检测系统(IDS)和入侵防御系统(IPS)时,应根据网络流量流向合理设置策略,确保防护规则能够覆盖主要攻击路径,同时避免因策略冲突导致的误判。
权限管理的精细化设置是提升防护能力的重要手段。在部署网络防护系统时,应遵循最小权限原则,确保每个用户或服务仅拥有完成其职责所需的最低权限。这样可以有效限制攻击者在系统内部横向移动的可能性,同时减少因权限滥用导致的安全风险。建议结合角色权限管理(RBAC)机制,对不同级别的运维人员设定差异化的访问控制策略,确保操作行为可追溯,提高整体安全管理的透明度。
系统日志的集中管理和实时监控是防护能力持续优化的基础。部署条件中应包含对日志收集、存储和分析能力的规划,确保所有关键操作和安全事件都能被记录并及时分析。建议采用日志聚合工具将分散的日志数据统一管理,并通过可视化监控平台实现对异常行为的快速识别。同时,定期对日志数据进行审计和归档,有助于发现潜在漏洞,为后续防护策略的调整提供数据支持。
资源分配的动态优化是保障防护系统长期稳定运行的关键。在部署初期,应根据业务需求和历史流量数据进行合理资源配置,避免因资源不足导致性能瓶颈。同时,建议采用智能资源调度机制,根据实时流量变化动态调整计算资源和存储空间,确保防护系统在高负载情况下仍能保持高效运行。此外,定期进行资源使用情况评估,有助于发现潜在的性能瓶颈并及时优化配置。
在部署网络防护系统的过程中,应结合企业自身的业务特点和技术环境,制定个性化的部署方案。例如,对于涉及金融、医疗等敏感数据的行业,可优先考虑采用多层防护架构,并结合加密通信和访问控制技术,全面提升数据安全水平。同时,建议建立完善的运维管理制度,包括定期安全评估、应急响应预案和员工安全意识培训,以形成全方位的防护体系。通过持续优化部署条件,企业可以有效提升网络防护能力,为业务的稳定运行提供坚实保障。